[Ops-3]: Paket Combo dari Lapor Mas Wapres!
Disclaimer:
Identitas dan data disamarkan untuk menjaga privasi serta keamanan pihak terkait.
25 Februari 2026.
Siang hari itu saya sedang melakukan aktivitas Threat Hunting di beberapa platform dengan tujuan mencari file mencurigakan—saya menyebutnya file anomali.
File anomali terkadang bertebaran di dalam host IP yang open directory atau dalam Bahasa Indonesia bisa disebut direktori terbuka. Maka dari itu, untuk query yang saya gunakan pada platform adalah yang berkaitan dengan akses open directory.
Platform yang saya gunakan: Shodan, Censys, FOFA, dan ZoomEye.
-/-
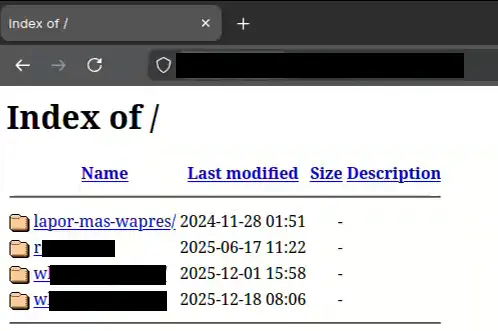
Dari hasil pencarian, saya menemukan satu host IP Indonesia yang terdapat akses open directory dan di dalamnya terdapat 4 direktori dengan nama:
- lapor-mas-wapres
- rxxxxxx
- wxxx-xxxxxx
- wyyy-yyyyyy
“Lapor Mas Wapres adalah salah satu program milik Wakil Presiden (Wapres) yang bertujuan untuk masyarakat Indonesia melaporkan masalah hidup mereka ke beliau.”
Setelah melakukan eksplorasi lebih jauh pada setiap direktori, berikut adalah yang saya temukan:
Data sensitif (Data PII)
Terdapat satu direktori yang berisi kumpulan file KTP, KK, serta komponen data pendukung yang disinyalir adalah milik para pelapor.
Saya temukan ini di dalam direktori wxxx-xxxxxx dan wyyy-yyyyyy.
Jika semua ini ditemukan oleh orang yang salah bisa disalahgunakan untuk tindak kejahatan.
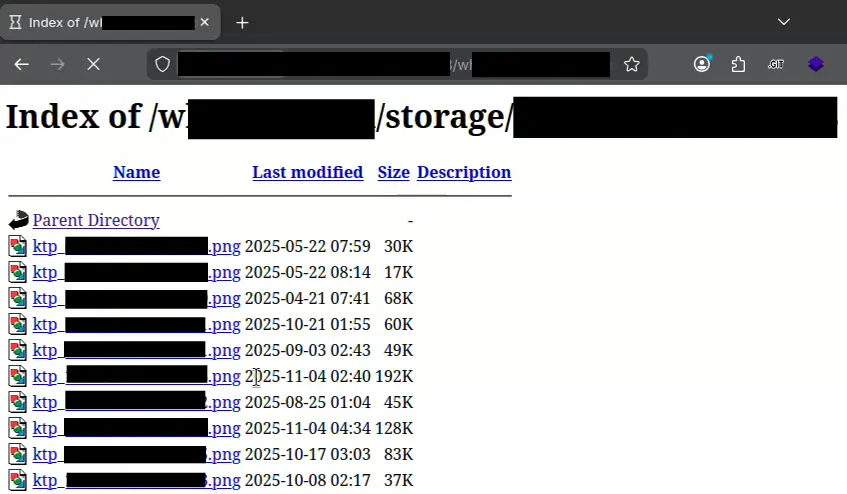
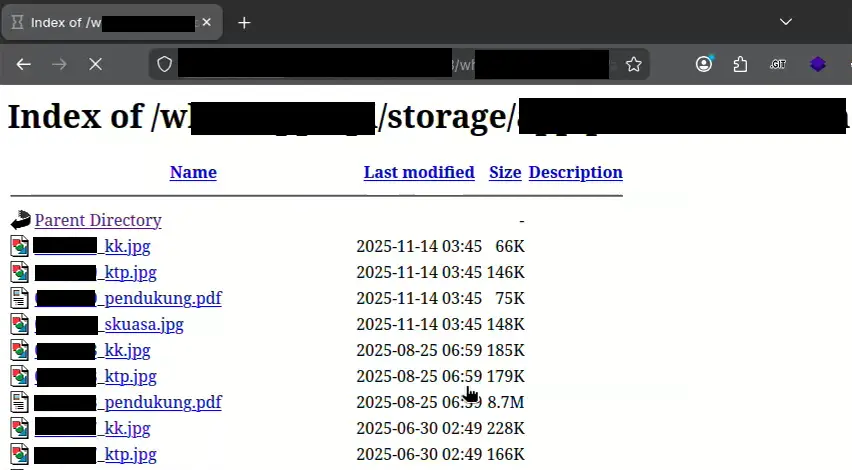
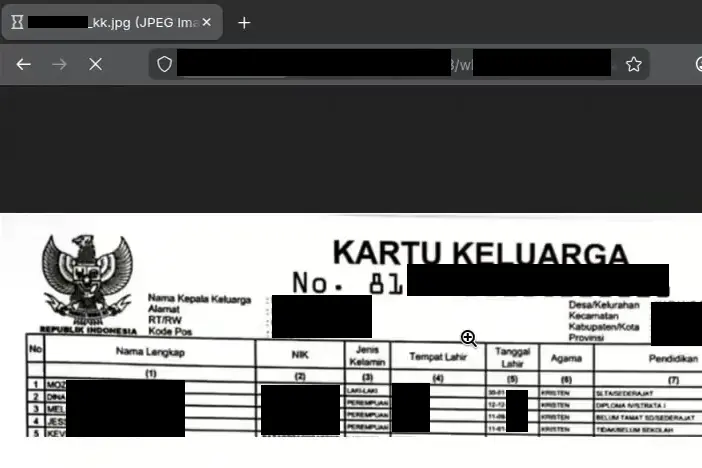
Kredensial akses server (SSH)
Di dalam direktori rxxxxxx terdapat sebuah file text (.txt) berisi catatan history terminal. Jika kamu pengguna Linux/Unix pasti familiar dengan file Bash History, ya seperti itu isinya.
Dari file ini terdapat user dan password:
nxcli ip:port -u xxxx -p yyyy
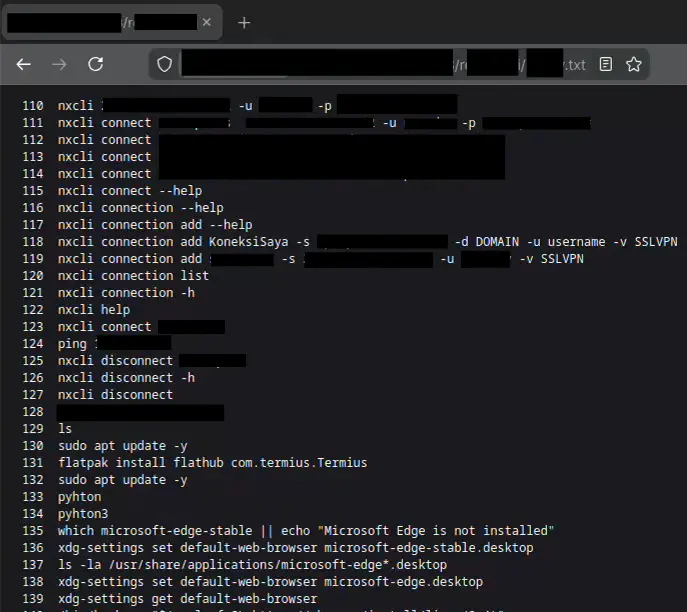
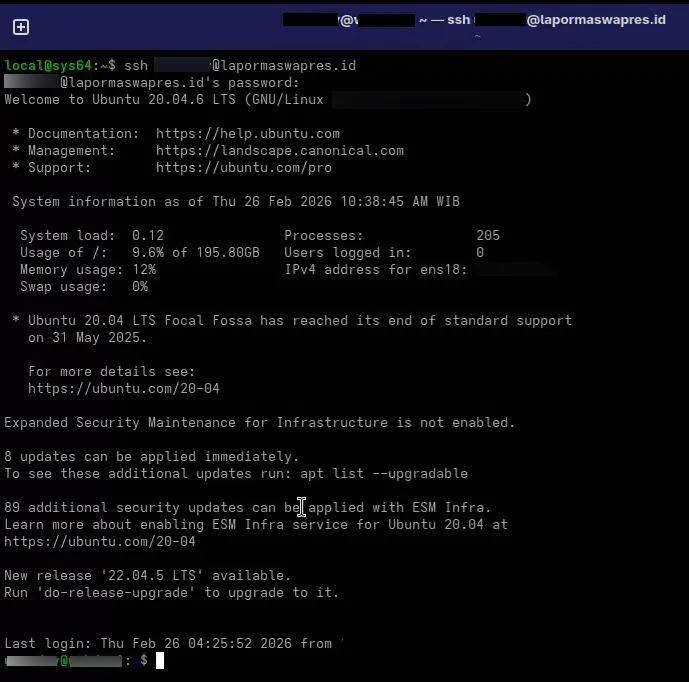
Dari kredensial ini saya coba gunakan untuk mengakses SSH dan untuk hostnya langsung menggunakan nama domain lapormaswapres[.]id bukan IP yang saya temukan.
ssh xxx@lapormaswapres[.]id
Ternyata masuk.
Coba sudo su eh masuk ke root
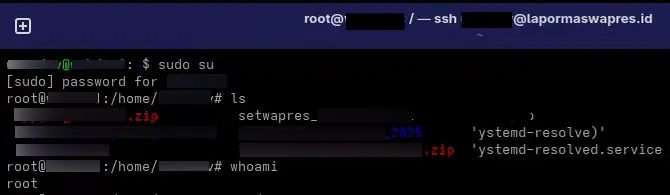
Jika akses server ini jatuh ke tangan orang yang butuh uang tapi salah langkah, maka bisa digunakan untuk aktivitas Cryptomining, atau seperti pada kasus yang sering terjadi di Indonesia yaitu akses ini bisa dijual ke pihak judai onlen.
Sebenarnya masih banyak yang saya temukan, seperti konfigurasi Docker, backup file database, file rekapan dari semua laporan masyarakat, dan lain-lain.
Dapat data PII + akses server bisa masuk root = paket combo.
-//-
Apa yang selanjutnya saya lakukan?
Bingung. Bingung mau lapor kemana karena saat mencari CSIRT Sekretariat Wakil Presiden (Setwapres) di pencarian Google hasilnya tidak ditemukan tanda-tanda keberadaan mereka.
Akhirnya, langkah yang saya lakukan adalah bertanya kepada salah satu rekan kerja, sebut saja Mas Son.
Saya bertanya kepada beliau terkait “kemana saya harus melaporkan ini?” Lantas beliau menyarankan saya untuk lapor ke tim Humas Setwapres.
“Coba aja ke humasnya setwapres siapa tau ada,” kata beliau.
Terima kasih Mas Son, semoga harimu selalu bahagia.
26 Februari 2026
Pagi hari, saya sempatkan waktu untuk menghubungi humas Setwapres via telepon.
Terhubung via telepon dengan tim Humas Setwapres -> dialihkan ke tim IT Setwapres -> tim IT Setwapres memberikan kontak Satgas Lapor Mas Wapres (LMW) kepada saya -> saya menghubungi pihak Satgas LMW via chat Whatsapp untuk menjelaskan temuan ini.
Selain itu, saya kirimkan rekaman video proof-of-concept, poin-poin dampak, serta rekomendasi yang harus dijalankan kepada tim Satgas LMW.
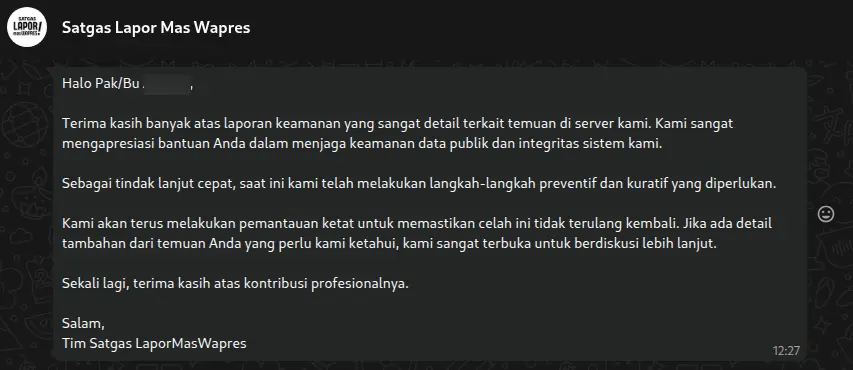
Yaaaa tidak apa-apa, yang penting sudah ditutup.
Semoga bisa lebih baik lagi untuk kedepannya.
- Menutup akses open directory terutama dalam lingkungan production.
- Jangan sembarang menyimpan data-data sensitif, apalagi data sensitif tersebut milik orang lain.
- Menghapus user akses pada aplikasi atau server jika sudah tidak digunakan.
- Tidak menggunakan password yang sama pada setiap akses dan lakukan pergantian password secara berkala.
- Lebih baik mengganti port akses bawaan menjadi port custom, semisal port untuk akses SSH/RDP.
Salam.