[Ops-1]: Jargon Delapan Huruf
Disclaimer:
Identitas dan data disamarkan untuk menjaga privasi serta keamanan pihak terkait.
November 2025.
Saya menemukan sebuah subdomain aplikasi Human Resource Information System (HRIS) milik salah satu perusahaan di Indonesia.
Bicara soal HRIS, berarti kita bicara soal tambang emas data pribadi. Di dalamnya tersimpan informasi sensitif mulai dari alamat lengkap, tanggal lahir, NIK, NPWP, hingga nomor rekening bank milik karyawan. Hal ini yang memicu rasa penasaran saya untuk melakukan eksplorasi lebih dalam.
Awalnya, saya mencoba masuk menggunakan kombinasi kredensial standar yang umum digunakan untuk percobaan login, namun semuanya gagal.
Singkat cerita, sebuah ide muncul untuk menggunakan username hrd dan password menggunakan jargon perusahaan.
Munculnya ide tersebut didasari beberapa poin:
-
Hak akses: Berdasarkan riset struktur organisasi yang saya lakukan pada perusahaan ini, aplikasi HRIS ini dikelola langsung oleh tim HRD perusahaan. Berangkat dari riset dan coba-coba, saya pilih
hrdsebagai username. -
Pola user non-IT—tim HRD adalah user non-IT: Berdasarkan pengalaman saya, user non-IT cenderung memiliki pola untuk menghindari kompleksitas. Password yang rumit seringkali dianggap menyulitkan, sehingga mereka memilih kata yang mudah diingat.
Akan tetapi, tidak semua user non-IT seperti ini, toh terkadang user yang suka mengaku “IT bAnGeT” atau mungkin “sEcUrItY bAnGeT” pun masih ada yang memiliki pola seperti ini. -
“Jargon” Perusahaan: Setiap perusahaan pasti memiliki jargon masing-masing sebagai identitas. Karena jargon tersebut sangat familiar di lingkungan kerja, tanpa disadari sering kali berakhir menjadi sebuah password karena dianggap mudah diingat.
Ditambah lagi, saya pernah memiliki pengalaman menemukan aplikasi perusahaan yang menggunakan slogan atau jargon perusahaan sebagai password.
Poin-poin di atas jika dipikir-pikir memang tidak masuk akal.
Akan tetapi, setelah saya coba memasukkan jargon perusahaan ini sebagai password, akhirnya tebakan saya tepat.
Jargon perusahaan yang hanya delapan huruf berhasil mengatarkan saya masuk ke halaman dashboard utama aplikasi HRIS.
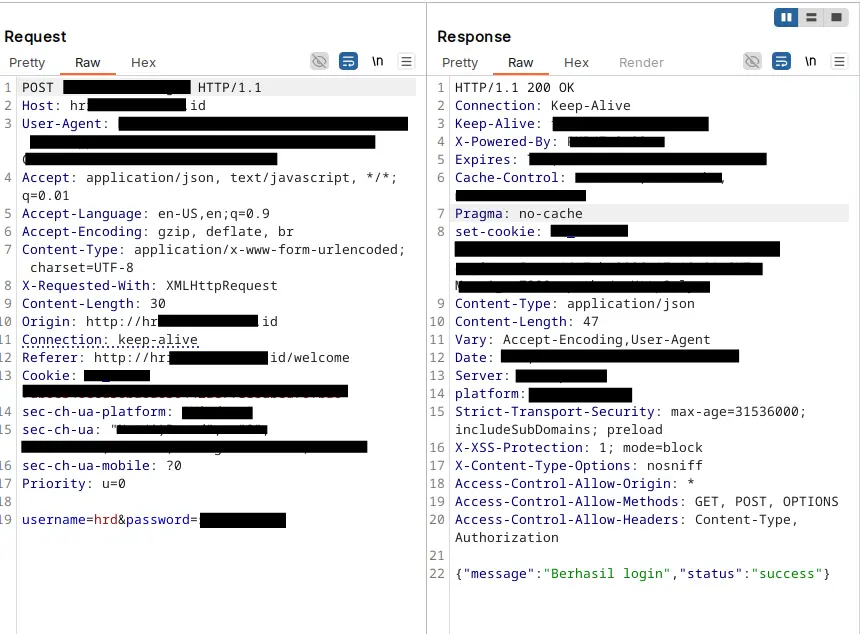
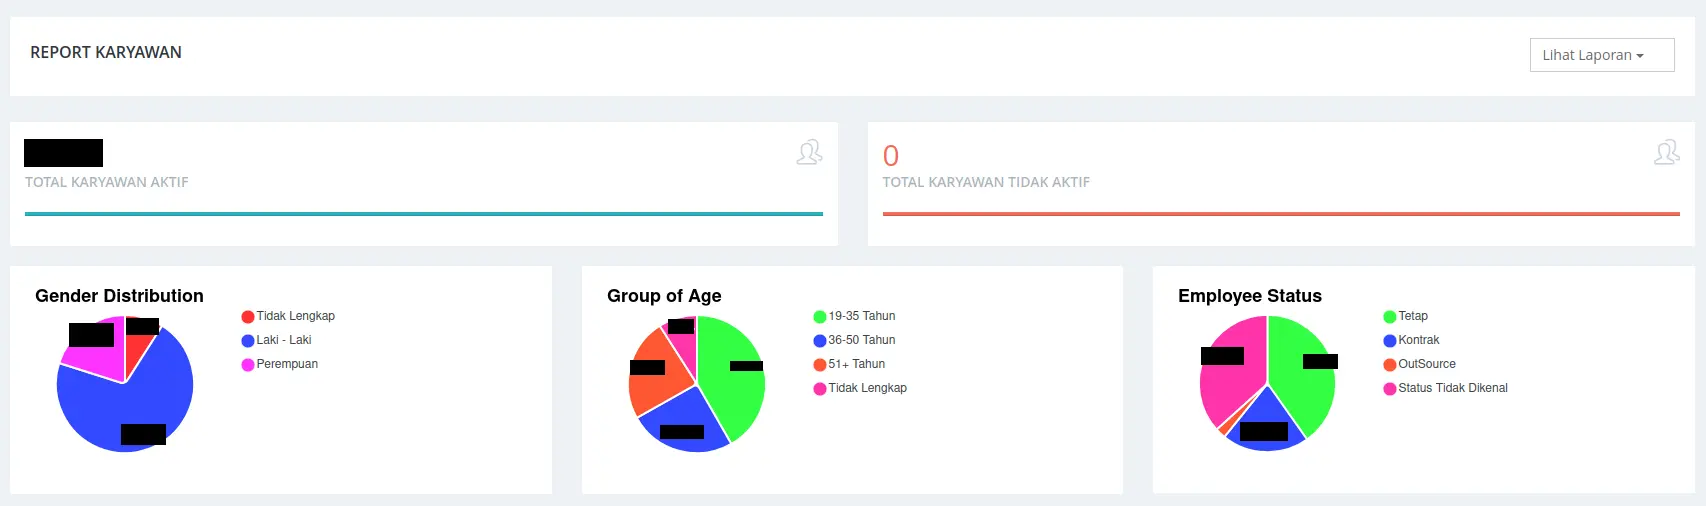
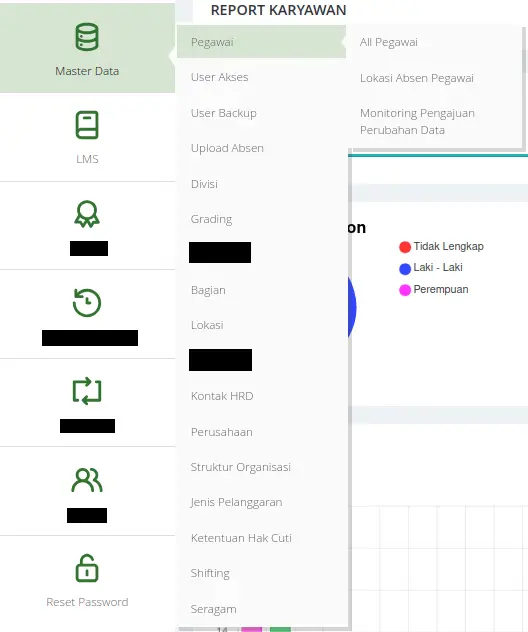
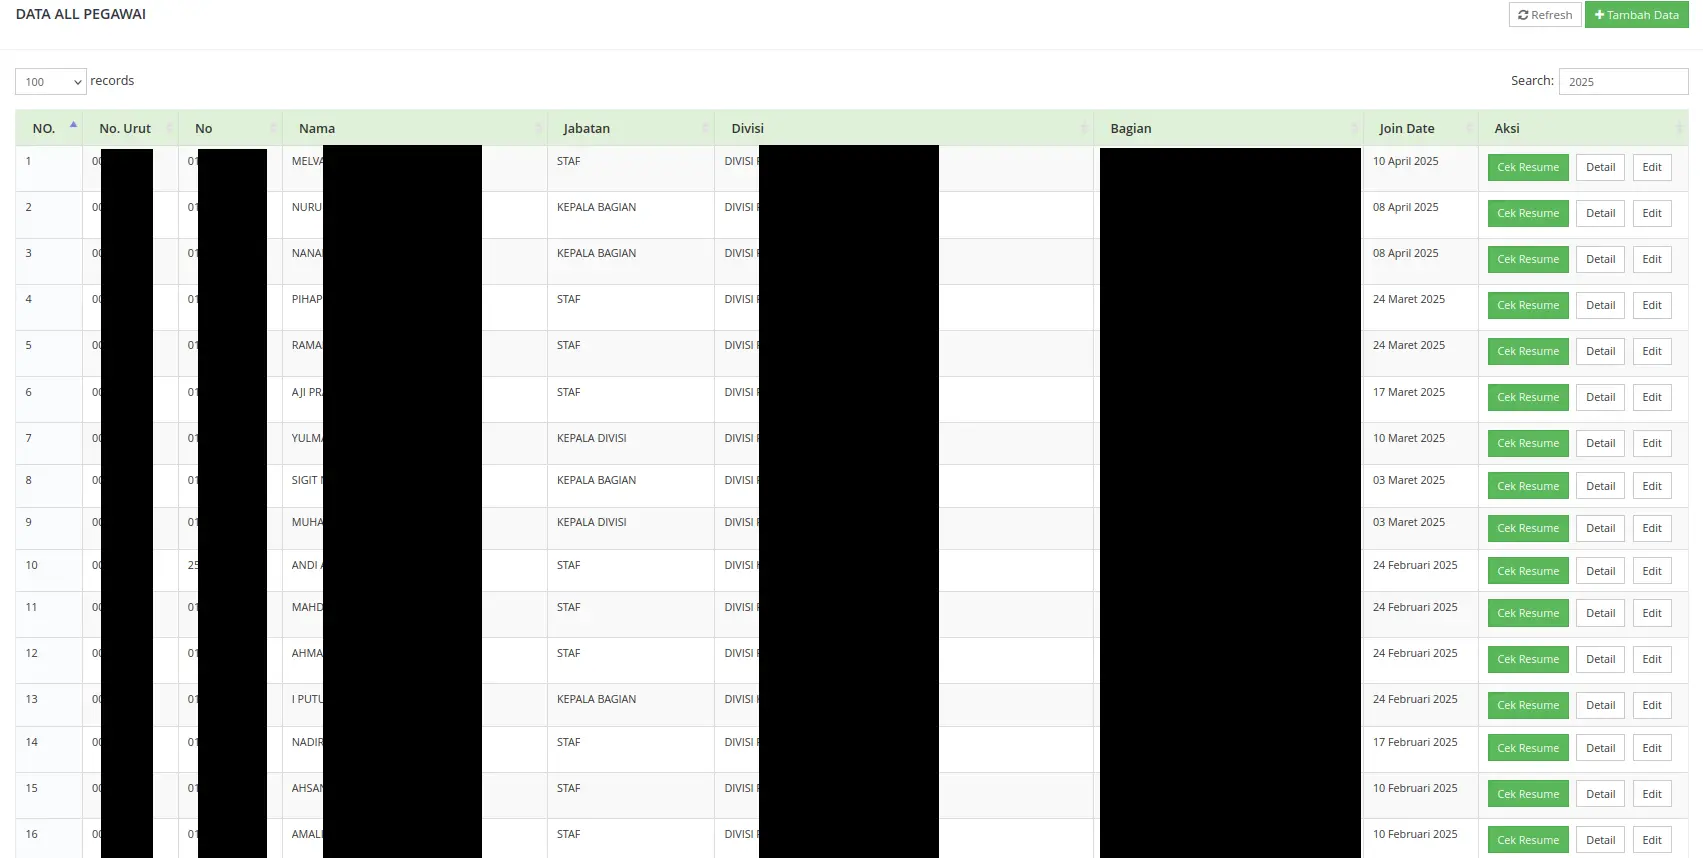
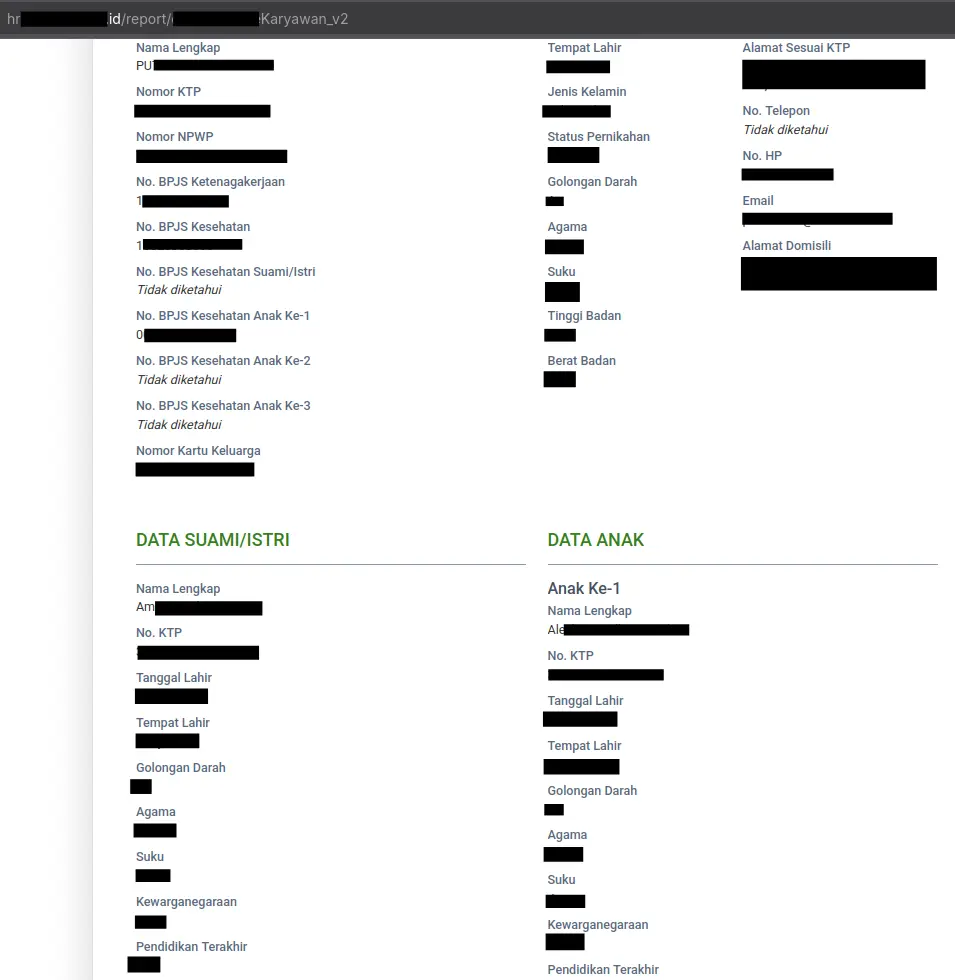
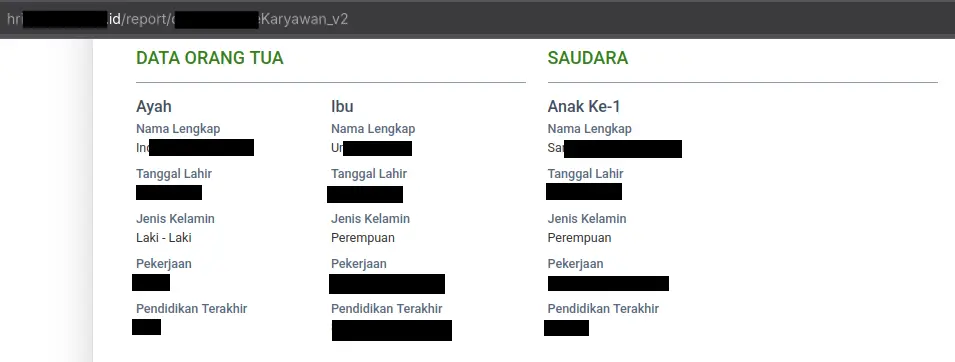
Oh ya, aplikasi HRIS ini juga tidak memiliki batasan login. Orang-orang yang berkecimpung di dunia Pentest atau Bug Bounty biasa menyebutnya sebagai kerentanan “No Rate Limit.”
Setelah menemukan kerentanan ini, saya langsung menghubungi tim IT mereka melalui kontak yang saya temukan di dalam aplikasi HRIS.
Sayangnya, dari bulan November 2025 hingga saat ini, email saya belum mendapat balasan dan password juga belum diganti.
- Jangan menggunakan slogan atau jargon milik perusahaan sebagai password akun. Gunakan password yang kompleks. Cari password yang mudah diingat namun tidak mudah ditebak oleh orang lain.
- Penting melakukan implementasi Multi-Factor Authentication (MFA) pada setiap user akses.
- Pentingnya implementasi Rate Limiting & Account Lockout pada aplikasi guna mencegah adanya aksi serangan Bruteforce.
Salam.