[Ops-4]: Tersedia Token Aktif
Disclaimer:
Identitas dan data disamarkan untuk menjaga privasi serta keamanan pihak terkait.
Tanggal 16 Juni 2026, saya menemukan sebuah file config di dalam direktori /.git yang terekspos publik di salah satu subdomain aplikasi website milik pemerintah pusat.
Di dalam file terdapat sesuatu yang menarik yaitu sebuah Personal Access Token (PAT) yang tercantum pada bagian URL remote.
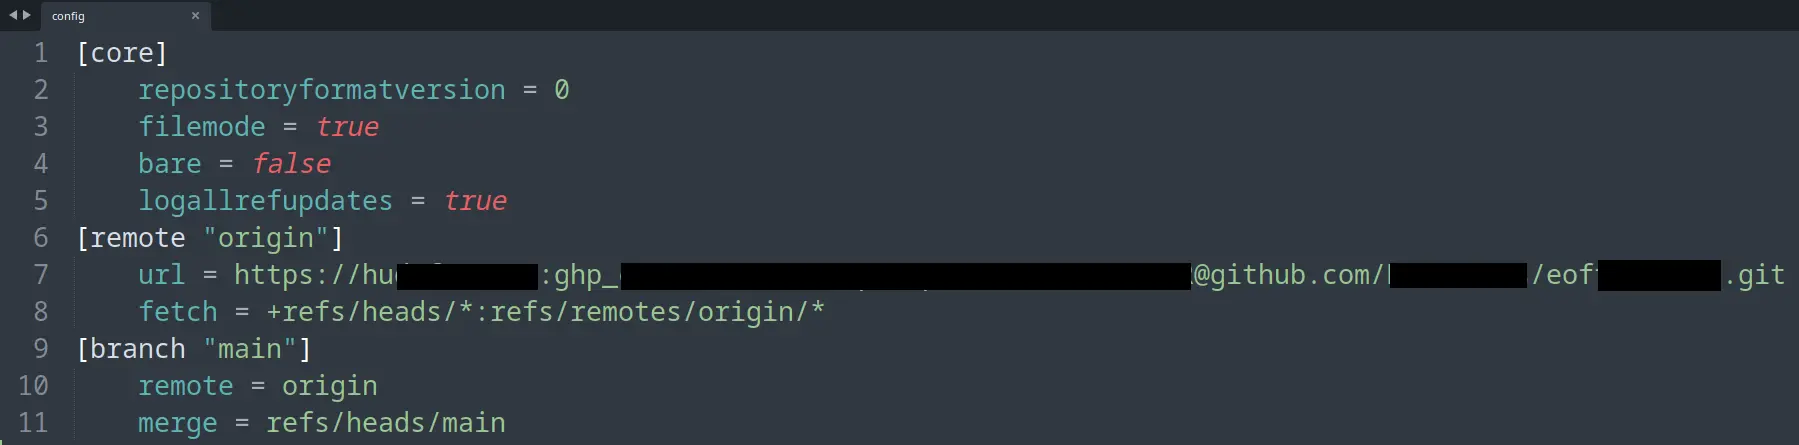
Langkah pertama yang saya lakukan adalah melakukan kloning (clone) repositori ke dalam lokal:
git clone https://huxy:ghp_xyz@github.com/xx/eofxyz.git
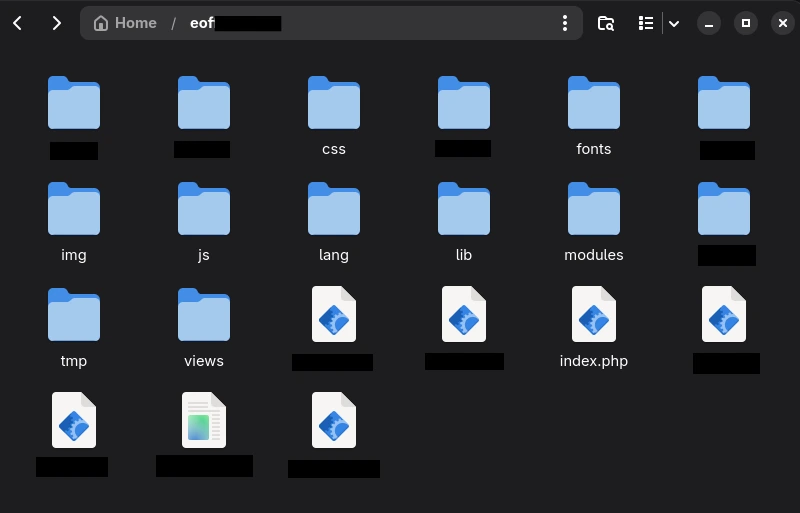
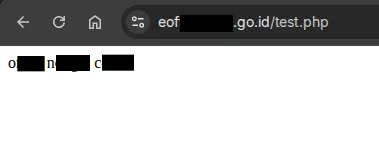
Selanjutnya, saya coba tambahkan satu file dengan nama test.php lalu push dan berhasil masuk.
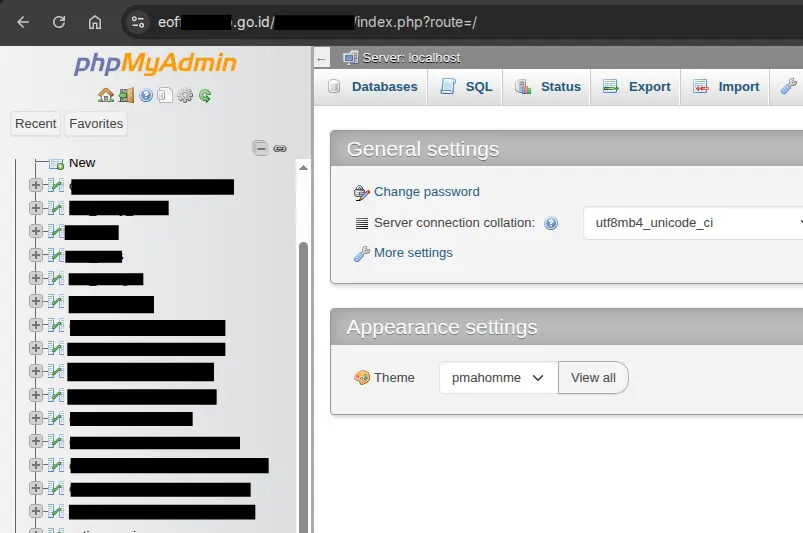
Temuan lainnya adalah terdapat kredensial akses database di dalam source code yang bisa saya gunakan untuk masuk ke dalam portal phpMyAdmin.
Dampak dari celah ini bisa sangat berbahaya, di antaranya:
- Melakukan modifikasi source code aplikasi website
- Menghapus file dan folder yang terdapat di dalam repositori
- Mengunggah file berbahaya (malicious), contoh: webshell
Kenapa bisa terjadi?
Karena token yang tercantum di dalam file config masih aktif. Selain itu, cakupan penggunaan token diatur full untuk satu repositori, bisa dibilang sangat powerful karena dapat melakukan clone, push, pull, bahkan menghapus repositori.
Pada tanggal 21 Juni 2026 sudah dilakukan perbaikan oleh pihak pengelola.
- Menghapus dan mengganti token yang sudah terekspos
- Mengubah kredensial yang terdapat di dalam source code (API Key, SMTP, Database)
- Menutup akses direktori
/.gitagar tidak bisa diakses oleh publik
Salam.